

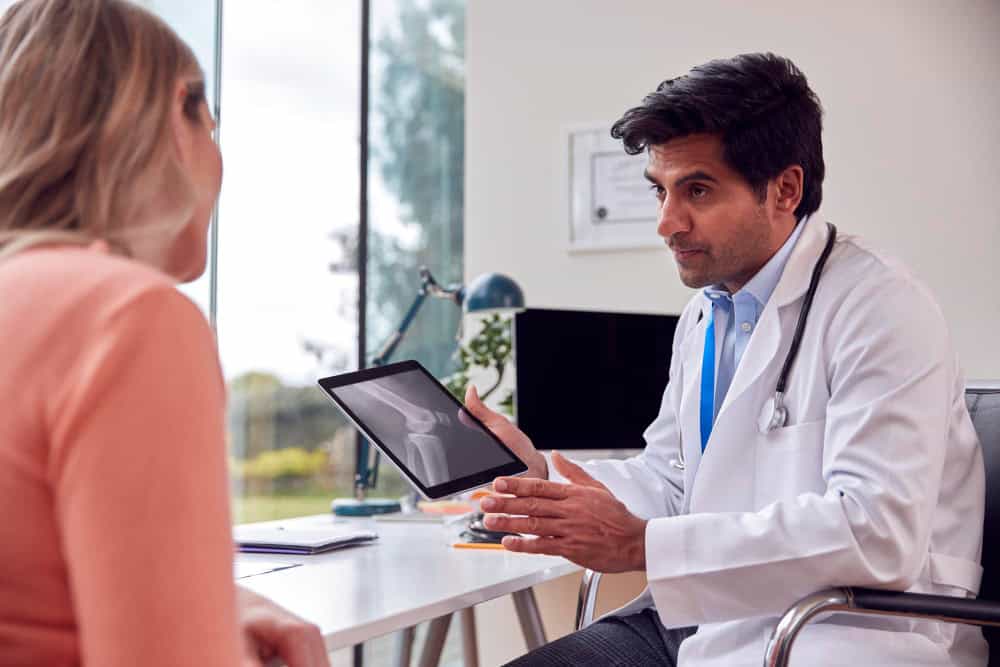
 Nell’era digitale, la comunicazione tra medici e pazienti ha subito una trasformazione radicale, spinta soprattutto dall’avvento della pandemia. Le app di messaggistica, le e-mail, gli sms e le piattaforme sanitarie dedicate sono diventate strumenti quotidiani per facilitare questo scambio di informazioni. Tuttavia, l’uso crescente di tali tecnologie solleva questioni cruciali riguardo alla gestione dei dati personali.
Il Consulcesi Club, riconoscendo l’importanza di queste tematiche, ha recentemente introdotto una nuova guida che mira a orientare i professionisti del settore sanitario e le aziende sviluppatrici nell’adeguata gestione dei dati personali. Questo documento si propone come un riferimento essenziale in un contesto di crescente digitalizzazione della comunicazione medico-paziente.
Secondo un’indagine condotta dall’Osservatorio Sanità Digitale del Politecnico di Milano, a cui ha partecipato anche Consulcesi Homnya, il 59% dei pazienti utilizza app di messaggistica generiche per comunicare con il proprio medico, seguite dal 57% che preferisce le e-mail, il 36% che usa sms e il 20% che opta per piattaforme dedicate. In risposta a questa tendenza, il Garante per la Privacy ha elaborato delle linee guida dettagliate su come i dati personali debbano essere trattati attraverso questi canali digitali.
La guida del Consulcesi Club spiega con chiarezza come i dati dei pazienti debbano essere gestiti, enfatizzando la distinzione tra dati anonimi e dati personali sensibili. Viene sottolineata l’importanza di comprendere cosa si intenda per ‘dati sanitari’ secondo il Regolamento generale sulla protezione dei dati (Gdpr) e quali categorie di dati rientrano in questa definizione.
Per quanto riguarda le finalità e le basi giuridiche del trattamento, la guida illustra le condizioni legali necessarie, inclusi il consenso informato dei pazienti, l’adempimento di obblighi legali e la protezione degli interessi vitali degli individui. Viene inoltre evidenziata la necessità per i gestori delle piattaforme di adottare misure tecniche e organizzative adeguate per prevenire accessi non autorizzati ai dati personali, come la crittografia, l’anonimizzazione e la limitazione dell’accesso ai dati.
Un altro aspetto fondamentale trattato nella guida è l’obbligo di effettuare una valutazione d’impatto sulla protezione dei dati (Dpia) prima di lanciare nuove app o funzionalità che trattano dati personali. Questo processo serve a identificare e mitigare i rischi per la privacy.
La guida fa anche chiarezza sui ruoli di titolare e responsabile del trattamento dei dati, delineando le responsabilità di ciascuno e fornendo esempi pratici di contratti e accordi necessari per la conformità legale. Inoltre, fornisce indicazioni su come informare correttamente gli utenti riguardo alla raccolta, all’uso e alla protezione dei loro dati personali, inclusa la redazione di informative privacy chiare e comprensibili.